
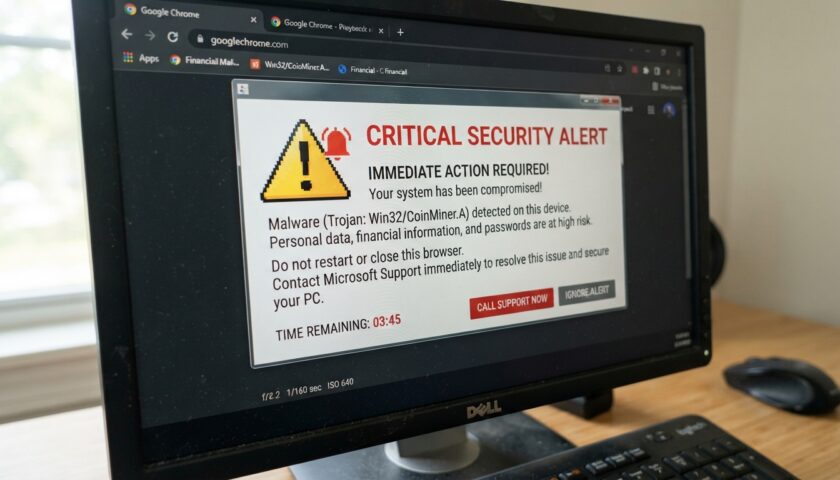
Une alarme retentit brutalement. Un message s’affiche en plein écran, bloquant l’accès au navigateur : « Votre ordinateur est infecté. Ne l’éteignez pas. Appelez immédiatement le support Microsoft. » L’écran clignote. Le cœur s’accélère. Pour beaucoup d’internautes, particulièrement ceux peu familiers avec l’informatique, cette situation provoque une véritable panique. Pourtant, il s’agit de l’une des escroqueries les plus répandues du web : l’arnaque au faux support technique. Ce type de fraude ne cesse d’évoluer, adoptant des tactiques de plus en plus sophistiquées pour contourner la vigilance des utilisateurs. Les escrocs exploitent la peur, l’urgence et le manque de connaissance technique pour extorquer de l’argent ou accéder à des données sensibles.
Le mécanisme de l’arnaque au faux support technique expliqué
L’arnaque informatique au faux support technique fonctionne selon un scénario presque toujours identique, affiné au fil des années par les criminels. Tout commence par une page web piégée, généralement accessible après un clic malheureux sur une publicité en ligne ou via un lien trompeur. Cette page affiche immédiatement une pop-up frauduleux qui remplit l’écran entièrement, simulant une alerte officielle de sécurité.
Le faux message d’alerte reproduit fidèlement l’apparence des notifications légitimes émises par Microsoft, Apple ou d’autres grandes entreprises technologiques. Il utilise leurs logos, leurs couleurs et leur design pour renforcer la crédibilité. Le texte est minutieusement rédigé pour instiller la panique : « Votre appareil a été infecté par un virus dangereux », « Vos données personnelles sont en risque », « Ne redémarrez pas votre ordinateur ». Un numéro de téléphone s’affiche bien en évidence, accompagné d’un message urgentissime.
Lorsque la victime appelle, elle est mise en communication avec une personne qui parle calmement et se présente comme un technicien officiel. Cet interlocuteur gagne progressivement la confiance en posant des questions apparemment techniques, en validant les craintes de l’utilisateur et en se montrant rassurant. Il demande alors l’installation d’un logiciel de prise de contrôle à distance, justifié par la nécessité de « vérifier » l’ordinateur et de confirmer la présence du virus.
Une fois ce logiciel installé, l’escroc dispose d’un accès complet à la machine. Il ouvre alors l’Explorateur de fichiers, l’Observateur d’événements ou d’autres outils système, en mettant en avant les fichiers et les logs normaux pour les présenter comme des « preuves » de l’infection. Il effectue parfois une fausse analyse de sécurité, affichant des résultats dramatiquement alarmistes. Le diagnostic annoncé est toujours catastrophique, justifiant une intervention payante ou un abonnement « premium » de protection, facturé à des prix exorbitants.
Les variantes modernes de l’escroquerie
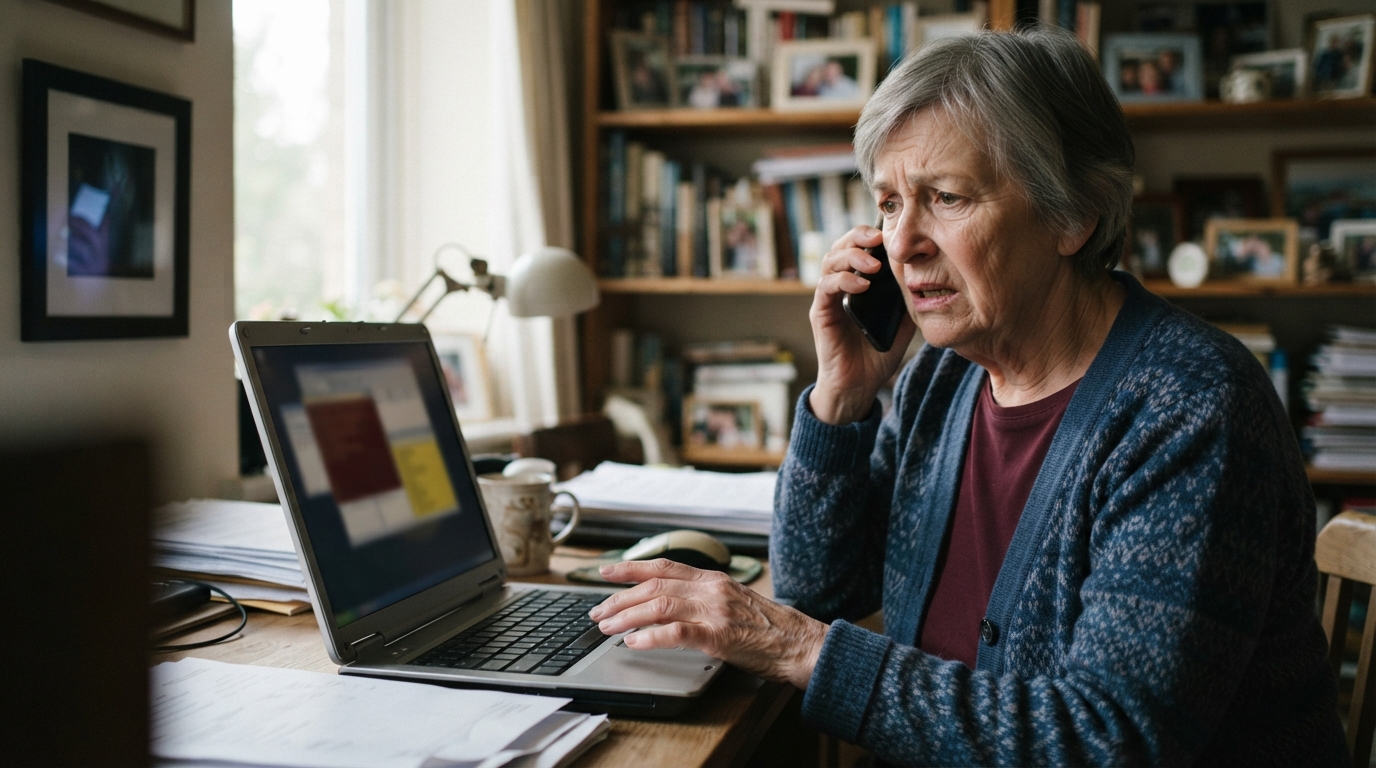
L’assistance technique frauduleuse a évolué bien au-delà du simple pop-up bloquant. Aujourd’hui, les escrocs déploient des tactiques multiples pour atteindre leurs cibles. Certains appellent directement les victimes en se présentant comme des techniciens du fournisseur d’accès Internet ou de la banque. D’autres envoient des emails faux annonçant le renouvellement d’un abonnement antivirus, avec un lien à cliquer ou un numéro à rappeler pour « annuler » le prélèvement.
Ces variantes tirent profit de la confiance que les utilisateurs accordent à leurs prestataires habituels. Un appel émanant d’un numéro ressemblant à celui de la banque inspire davantage de crédibilité qu’une alerte aléatoire. Les escrocs utilisent aussi des techniques d’hameçonnage pour voler des identifiants, puis prétendre avoir détecté une anomalie lors de la connexion, justifiant une « vérification » supplémentaire.
Certaines arnaque intègrent même des éléments prétendument liés à l’intelligence artificielle ou des formulations techniquement convaincantes pour renforcer leur apparence d’authenticité. L’objectif demeure inchangé : créer l’urgence, générer la peur et pousser la victime à agir rapidement sans réfléchir.
Les signes révélateurs qui démontrent la fraude
Reconnaître une arnaque au faux support technique s’apprend en observant quelques détails clés qui contredisent le comportement réel des entreprises légitimes. La première règle est simple mais souvent oubliée : Microsoft, Apple, Google et aucun vrai prestataire informatique n’affichent jamais de numéro de téléphone dans une alerte de sécurité en vous demandant d’appeler immédiatement. Ces géantes de la technologie utilisent des canaux officiels pour contacter les utilisateurs, jamais via une fenêtre surgissante alarmiante.
Un vrai virus ou un problème de sécurité authentique ne produit pas non plus une alarme sonore paniquante dans le navigateur. Les alertes légitimes fonctionnent discrètement, en arrière-plan, et vous propose des solutions sans vous forcer à agir d’urgence. La pression temporelle est un signal d’alerte puissant : si le message vous ordonne « Ne fermez pas cette fenêtre ! » ou « Vous avez 30 minutes pour agir ! », c’est presque certainement une escroquerie.
Un autre indicateur fiable concerne le type de paiement demandé. Aucun service sérieux ne réclame de paiement via des cartes cadeaux, de la cryptomonnaie ou des virements bancaires directs. Les entreprises légitimes utilisent des méthodes de paiement sécurisées et traçables. Si on vous propose de payer une solution informatique avec une carte iTunes ou un bon Amazon, c’est une arnaque assurée.
| Élément à vérifier | Alerte légitime | Arnaque détectée |
|---|---|---|
| Numéro de téléphone affiché | Jamais présent dans l’alerte | Toujours visible et encourageant l’appel |
| Urgence communiquée | Vous avez du temps pour agir | Compte à rebours ou menaces imminentes |
| Type de paiement | Cartes bancaires ou PayPal officiels | Cartes cadeaux, cryptomonnaie, virements |
| Prise de contrôle à distance demandée | Rarement nécessaire pour un simple diagnostic | Systématiquement demandée |
| Présentation du diagnostic | Technique et détaillée | Catastrophique et peu expliquée |
Les pièges du langage et du ton
L’arnaque au faux support technique repose aussi sur des procédés linguistiques subtils. Les escrocs utilisent des termes techniques apparemment authentiques, mentionnant des « registres corrompus », des « fichiers temporaires dangereux » ou des « portes dérobées ». Ils parlent d’une manière qui semble calme et rassurante pour endormir votre vigilance, contrastant avec la panique générée par le message d’alerte initial.
Ce décalage entre l’alarme et le comportement du supposé technicien n’est pas accidentel. C’est une technique de manipulation psychologique : après avoir subi une forte émotion négative, l’interlocuteur bienveillant qui vous « sauve » crée un sentiment de gratitude et de confiance. La victime devient alors moins critique et plus encline à suivre les instructions, même si elles sont suspectes.
Comprendre les cibles privilégiées et leurs vulnérabilités
Les escrocs ne choisissent pas leurs victimes au hasard. Ils ciblent délibérément les victimes novices, notamment les seniors et les personnes peu familiarisées avec le fonctionnement des ordinateurs. Cette préférence repose sur plusieurs facteurs psychologiques et techniques documentés par les chercheurs en sécurité informatique. Les personnes âgées sont souvent plus enclines à faire confiance à un interlocuteur qui se présente comme un professionnel officiel, particulièrement si cet interlocuteur maîtrise un langage technique, même superficiellement.
Le manque de connaissance informatique rend aussi ces utilisateurs incapables de distinguer une alerte authentique d’une fausse. Ils ne savent pas qu’un virus ne produit pas une alarme sonore dramatique, ou que Microsoft ne contact jamais les utilisateurs via pop-up. Cette ignorance technique est exploitée sans scrupule. Les escrocs ciblent également les personnes isolées socialement, qui ont peu de contacts pour valider leurs doutes ou demander un conseil avant d’agir.
La génération plus jeune n’est pas épargner pour autant. Les arnactes adaptent simplement leur approche, utilisant des variantes liées aux jeux vidéo, aux comptes de réseaux sociaux ou aux plateformes de streaming. Un jeune adulte moins vigilant peut être dupé par une fausse alerte concernant son compte de streaming, vu qu’il ne s’attend pas moins à ce type de fraude que les seniors.
Les données sensibles ciblées lors de la fraude
Une fois la prise de contrôle à distance établie, l’escroc dispose d’un accès potentiellement illimité aux données sensibles. Il peut consulter les fichiers personnels, les dossiers contenant des numéros de compte bancaire, les emails archivés, et surtout les gestionnaires de mots de passe. Contrairement à ce qu’on pourrait croire, le vol d’argent direct n’est pas toujours l’objectif immédiat.
Certains escrocs préfèrent installer un logiciel malveillant persistant, permettant des accès futurs sans la connaissance de l’utilisateur. D’autres opèrent du vol de données subtil, collectant des informations d’identité, des numéros de sécurité sociale ou des coordonnées bancaires à revendre sur le marché noir. Le contrôle à distance permet aussi l’installation de rançongiciels, qui chiffre les fichiers et demande une rançon pour leur récupération.
Certaines victimes ne découvrent l’étendue des dégâts que des mois après l’incident, quand elles reçoivent des notifications de fraude bancaire ou quand leur identité est utilisée pour ouvrir de faux comptes. Ce délai entre l’infection et la découverte rend la lutte contre l’arnaque encore plus difficile et les dégâts potentiellement plus importants.
Les stratégies de prévention et de protection efficaces
La première ligne de défense contre les arnaque au faux support technique reste la prévention des escroqueries basée sur la connaissance et la vigilance. Installer des navigateurs modernes avec des protections intégrées, maintenir ses logiciels de sécurité à jour et cultiver le scepticisme face aux alertes non sollicitées constituent des mesures fondamentales. Les utilisateurs doivent comprendre que les alertes légitimes ne débarquent jamais sans prévention et ne demandent jamais d’actions urgentes par appel téléphonique.
Une stratégie de prévention efficace passe aussi par l’éducation des proches. Parler aux parents et grands-parents de ces arnaque, leur montrer des exemples concrets et établir des règles claires peut éviter bien des mauvaises surprises. Si un alerte suspect apparaît, il faut pouvoir appeler un proche de confiance plutôt que de suivre les instructions de la fenêtre. Cet échange d’information est un investissement à long terme en sécurité familiale.
La mise en place d’habitudes défensives solides aide aussi. Ne jamais installer de logiciel de prise en main à distance sur demande d’un interlocuteur non vérifié, utiliser des mots de passe forts et uniques pour chaque compte, activer l’authentification à deux facteurs quand c’est possible. Ces pratiques réduisent significativement le risque de succès pour les escrocs.
Les réactions immédiates en cas d’alerte suspect
Si une fenêtre d’alerte apparaît, il ne faut jamais appeler le numéro indiqué. La première action est de fermer le navigateur, en utilisant si nécessaire le gestionnaire des tâches (Ctrl + Maj + Échap sur Windows, Cmd + Option + Échap sur Mac). Dans la majorité des cas, le message disparaît complètement car il ne s’agit que d’une page web, pas d’une menace réelle.
Si vous avez déjà installé un logiciel de prise en main à distance ou fourni des informations sensibles, il faut agir rapidement. Déconnecter l’appareil d’Internet immédiatement, désinstaller le logiciel de prise en main à distance et tous les programmes suspects visibles. Changer tous les mots de passe importants, en particulier celui de la banque et de la messagerie, depuis un appareil différent et sûr. Prévenir sa banque en cas de paiement effectué et signaler l’escroquerie sur la plateforme gouvernementale Cybermalveillance.
Un balayage antivirus complet une fois connecté en ligne et dans un environnement sûr peut aussi aider à détecter la présence de logiciels malveillants restants. Dans les cas graves, faire intervenir un professionnel informatique de confiance vaut le coût pour s’assurer que la machine n’a pas été compromise de manière persistante.
Les outils et services de sécurité recommandés
Plusieurs outils renforcent la protection contre ces arnaque. Les navigateurs modernes comme Chrome, Firefox et Edge intègrent des protections contre les sites malveillants et les téléchargements dangereux. Les extensions de bloqueur de publicités réduisent aussi l’exposition aux annonces malveillantes qui mènent vers ces pages piégées.
Les suites de sécurité réputées détectent et bloquent ces pop-up frauduleux avant qu’ils n’emplissent l’écran. Des services comme l’identification et le blocage des sources malveillantes offrent des couches supplémentaires de protection. Certains fournisseurs internet proposent aussi des protections au niveau du routeur, filtrant les accès aux sites connus pour héberger ces arnaque.
Pour les entreprises et les organisations, déployer des solutions de gestion des terminaux permet de bloquer l’installation non autorisée de logiciels de prise en main à distance et de surveiller les comportements suspects. L’important est de combiner plusieurs niveaux de protection plutôt que de compter sur une seule solution.
La dimension psychologique de la manipulation et comment la neutraliser
Pour comprendre pourquoi ces arnaque fonctionnent aussi bien, il faut examiner les techniques psychologiques sous-jacentes. La peur est le levier principal. Un message alarmiste présenté avec de vrais logos et une apparence professionnelle déclenche une réaction émotionnelle irrépressible avant que la réflexion rationnelle n’intervienne. Cette panique court-circuite les mécanismes de vérification mentaux, poussant les gens à agir d’abord et à réfléchir après.
L’urgence renforce cet effet. Les messages imposent un délai artificiel, un compte à rebours, une menace imminente. Cette pression temporelle empêche la vérification logique. Qui a le temps de vérifier quand on croit que ses données sont en danger maintenant ? L’escroc compte sur cette accélération mentale pour contourner la prudence habituelle.
L’autorité joue aussi un rôle majeur. Se présenter comme un technicien de Microsoft ou de la banque du client s’appuie sur le respect des figures d’autorité et des institutions établies. Si quelqu’un qui prétend être de ma banque appelle, ma réaction naturelle est de faire confiance, du moins partiellement. Les escrocs exploitent cette prédisposition humaine.
Comment cultiver une mentalité défensive
La meilleure parade psychologique est de cultiver une forme de « scepticisme bienveillant » envers les demandes non sollicitées, particulièrement celles accompagnées d’urgence. Avant d’agir sur une alerte, poser des questions : Qui m’a contacté vraiment ? Comment ai-je pu vérifier son identité ? Pourquoi cette urgence ? Un vrai professionnel n’est jamais offensé par une vérification.
Établir des routines de vérification aide aussi. Si une banque ou un fournisseur appelle, raccrocher poliment et les rappeler via le numéro officiel figurant sur sa carte bancaire ou le site officiel. Cette pause de vérification prend quelques minutes et élimine 99 % des risques d’arnaque. Les escrocs ne supporter pas cette interruption car elle brise le charme du contrôle psychologique qu’ils ont établi.
Enfin, partager son expérience aide à briser le silence et la honte qui accompagnent souvent d’être dupé. Les victimes d’arnaque ne sont pas des imbéciles, ce sont des gens normaux confrontés à des manipulateurs profesionnels. En parlant de ces expériences dans les cercles proches, on crée une immunité collective contre ces techniques.
| Indicateur de danger | Action recommandée |
|---|---|
| Alerte avec numéro à appeler | Fermer le navigateur sans appeler |
| Pression temporelle forte | Faire une pause de 24 heures avant d’agir |
| Demande de logiciel de prise de contrôle | Refuser catégoriquement |
| Paiement via cartes cadeaux demandé | Déconnecter immédiatement |
| Alerte venant d’un numéro inconnu | Vérifier par le numéro officiel avant de continuer |
Les ressources et contacts utiles en cas d’urgence
Plusieurs organismes proposent du soutien et des informations fiables en français. Le gouvernement a mis en place une plateforme dédiée aux problèmes de cybersécurité. Les associations de protection des consommateurs offrent aussi des conseils et parfois une aide légale. Les fournisseurs internet et les banques disposent généralement de lignes d’assistance spécialisées pour signaler les arnaque.
Lors d’une première suspicion, consulter un professionnel informatique local plutôt que de suivre les instructions du pop-up offre une tranquillité d’esprit. Ces professionnels peuvent diagnostiquer réellement le problème et confirmer qu’aucune arnaque n’a eu lieu. Ce petit coût préventif vaut bien mieux que les dégâts causés par une escroquerie réussie.
Que dois-je faire si une alerte suspecte bloque mon écran ?
Fermez immédiatement le navigateur ou le programme en utilisant le gestionnaire des tâches (Ctrl + Maj + Échap sur Windows) ou redémarrez l’ordinateur. Ne composez pas le numéro indiqué. L’alerte disparaîtra car il s’agit uniquement d’une page web, pas d’une menace réelle.
Comment vérifier si une alerte de sécurité est authentique ?
Les véritables alertes de Microsoft, Apple ou des fournisseurs internet n’affichent jamais de numéro de téléphone à appeler immédiatement. Vous pouvez vérifier en consultant directement le site officiel de l’entreprise via un navigateur sain. Aucune véritable alerte de sécurité ne crée de panique artificielle.
Ai-je besoin de payer pour une intervention si mon ordinateur est réellement infecté ?
Non, les services de sécurité sérieux proposent des solutions téléchargeables gratuitement ou des interventions avec un devis transparent préalable. Les escrocs demandent des paiements urgents par cartes cadeaux ou cryptomonnaies. Consultez un professionnel informatique de confiance plutôt que le numéro d’une alerte suspecte.
Que faire si j’ai déjà donné accès à distance à mon ordinateur ?
Débranchez immédiatement votre connexion internet, désinstallez le logiciel de prise en main à distance, changez tous vos mots de passe importants depuis un autre appareil sûr, prévenez votre banque en cas de paiement, et signalez l’incident auprès des autorités compétentes. Envisagez une intervention professionnelle pour s’assurer qu’aucun malware persistant n’a été installé.
Comment protéger mes proches, notamment les seniors, de ces arnaque ?
Parlez ouvertement de ces arnaque, montrez des exemples concrets et établissez des règles simples : ne jamais appeler un numéro d’une alerte à l’écran, toujours demander conseil avant d’installer un logiciel, ne jamais payer par cartes cadeaux pour une intervention informatique. Proposez-leur un contact de confiance à appeler en cas de doute.
Je suis Raphaëlla, passionnée par la tech, les jeux vidéo et tout ce qui touche à la culture geek.
Mon objectif ? T’aider à résoudre tes galères numériques, mais aussi à te faire découvrir des univers fun à travers le gaming et le cinéma.
Sur Ctrl Pomme Reset, je partage des guides simples pour ton Mac ou ton PC, des tests de jeux, des critiques de films et des idées pour profiter à fond de tes passions.
Avec moi, pas de jargon compliqué : juste des conseils clairs, des astuces pratiques et des coups de cœur geek.

